Uçtan uca şifreleme nedir? Sunucu neyi görür, neyi göremez
Havenfold ekibi ·
Uçtan uca şifreleme, verinizin yalnız sizin cihazlarınızda açılabilmesi demektir: dosya telefonunuzdan çıkmadan şifrelenir, sunucu onu okuyamayacağı bir biçimde saklar ve anahtarlar yalnız sizin onayladığınız cihazlardadır. Ama sunucunun hiçbir şey görmediği anlamına gelmez; tasarıma göre ne zaman eşitleme yaptığınızı, ne kadar veri sakladığınızı ve hangi cihazın bağlandığını görmeye devam edebilir.
Bu yazı iki yarıyı ayırıyor: uçtan uca şifrelemenin sunucudan neyi sakladığı ve sunucunun yine de neyi gördüğü. Sonda, kendini "sıfır bilgi" diye tanıtan her depolama hizmetine sorulacak üç soru ve Havenfold'un bugün bu sorulara verdiği cevaplar var. Havenfold pre-alpha aşamasında: gerçek verinizle kullanmayın.
Sıradan bulut ile uçtan uca şifreli bulut arasındaki fark
Sıradan bulut depolamada dosyalarınız sunucuya giderken ve sunucunun diskinde şifrelenir, ama anahtarlar şirkettedir. Bu, birinin diski çalmasına karşı korur. Şirketin kendisine, sistemine sızan birine ya da şirketin cevap vermek zorunda olduğu bir talebe karşı korumaz.
Uçtan uca şifreleme anahtarları sizin cihazlarınıza taşır. Dosya telefonunuzdan çıkmadan şifrelenir ve yalnız sizin onayladığınız başka bir cihazda açılır. Sunucu mühürlü veri saklar.
Sunucunun göremedikleri
- İçerik: bir notun metni, bir fotoğrafın kendisi, bir belgenin sayfaları.
- Çoğu zaman adlar ve düzen: iyi tasarımlar dosya ve klasör adlarını da şifreler; sunucu "tahlil-sonucu.pdf" diye bir ad görmez.
- Paylaşım anahtarları: bir aile üyesiyle paylaştığınızda anahtar cihazlarınız arasında geçer, sunucuya verilmez.
Sunucunun yine de görebildikleri
Ürün sayfalarında genellikle atlanan kısım burası. İçerik kusursuz şifrelenmiş olsa bile verinizi saklayan ve taşıyan bir sunucu şunları görebilecek konumdadır:
- Zaman: ne zaman yüklediğiniz, başka bir cihazın ne zaman indirdiği, ne sıklıkla eşitleme yapıldığı.
- Boyut: her parçanın ne kadar büyük olduğu ve toplamda ne kadar veri sakladığınız. Mühürlü bir dosyanın da bir boyutu vardır.
- Ağ adresi: her cihazın bağlandığı IP adresi; trafik bunu gizleyen bir yoldan geçmiyorsa.
- Kim olduğunuz: hizmet e-posta ya da telefon numarasıyla hesap istiyorsa, sunucu kimin mühürlü verisini tuttuğunu bilir.
- Kimin kimle paylaştığı: paylaşım sunucu üzerinden yürüyorsa, hangi hesapların birbirine bağlı olduğu çoğu zaman görünür.
Bunların hiçbiri notunuzda ne yazdığını söylemez. Ama bir araya gelince bir düzen ortaya çıkarabilir: bir ailenin her akşam eşitleme yaptığı, hastane ziyareti günü büyük bir dosyanın eklendiği, iki hesabın aynı haneye ait olduğu gibi.
Sunucu yalnız meraklı değil, kötü niyetliyse
Bir adım ötesi de var: Sunucu yalnız meraklı değil de kötü niyetliyse ne olur? İsviçre'deki ETH Zürih'ten araştırmacılar 2024'te, uçtan uca şifreli bulut depolama sunan birkaç hizmeti tam bu varsayımla inceledi. Makalenin adı "End-to-End Encrypted Cloud Storage in the Wild: A Broken Ecosystem". Anlattıkları saldırılar arasında sunucunun kullanıcının deposuna dosya eklemesi ve dosya verisini değiştirmesi var. Ders, uçtan uca şifrelemenin boşuna olduğu değil, ayrıntıların önemli olduğu: anahtarların nasıl korunduğu ve cihazın, aldığı verinin değiştirilmediğini ya da araya dosya sokulmadığını denetleyip denetlemediği.
"Sıfır bilgi" diyen her hizmete sorulacak üç soru
- Anahtar kimde, kaybolursa nasıl geri gelir? Şirket şifrenizi sıfırlayıp dosyalarınızı geri verebiliyorsa anahtara ulaşabiliyor demektir. Gerçek uçtan uca kurtarma, sizin ya da güvendiğiniz kişilerin elindeki bir şeye dayanır.
- Sunucu hâlâ neyi görüyor? Zamanı, boyutu, ağ adresini, kimliği ve paylaşım bağlarını tek tek sorun. Dürüst cevap hiçbir zaman "hiçbir şey" değildir.
- Sunucu yalan söylerse ne olur? Değişiklikler onu yapan cihaz tarafından imzalanıyor mu, her cihaz veriyi kabul etmeden önce bu imzayı denetliyor mu?
Havenfold bugün bu sorulara ne cevap veriyor?
Havenfold, bir ailenin ya da küçük bir işletmenin zaten sahip olduğu cihazları, hesap gerektirmeyen ve merkezi olmayan, uçtan uca şifreli kendi bulutlarına çevirmek için geliştirilen açık kaynak bir proje. Üç soruya verdiği cevaplar ve sınırları şöyle:
- Anahtarlar cihazlarda. Her cihaz kendi anahtarlarını üretir; hesap yoktur. Ortak veri koleksiyonlarda durur ve her değişiklik şifreli, imzalı bir işlemdir. Telefon kaybolsa da kalması gereken anahtarlar parçalara bölünür; parçaları aile üyeleri ve güvenlik çipi olan cihazlar tutar, hiçbiri tek başına açamaz. Bu kasa, bağımsız bir denetimden geçmeden yayımlanmayacak.
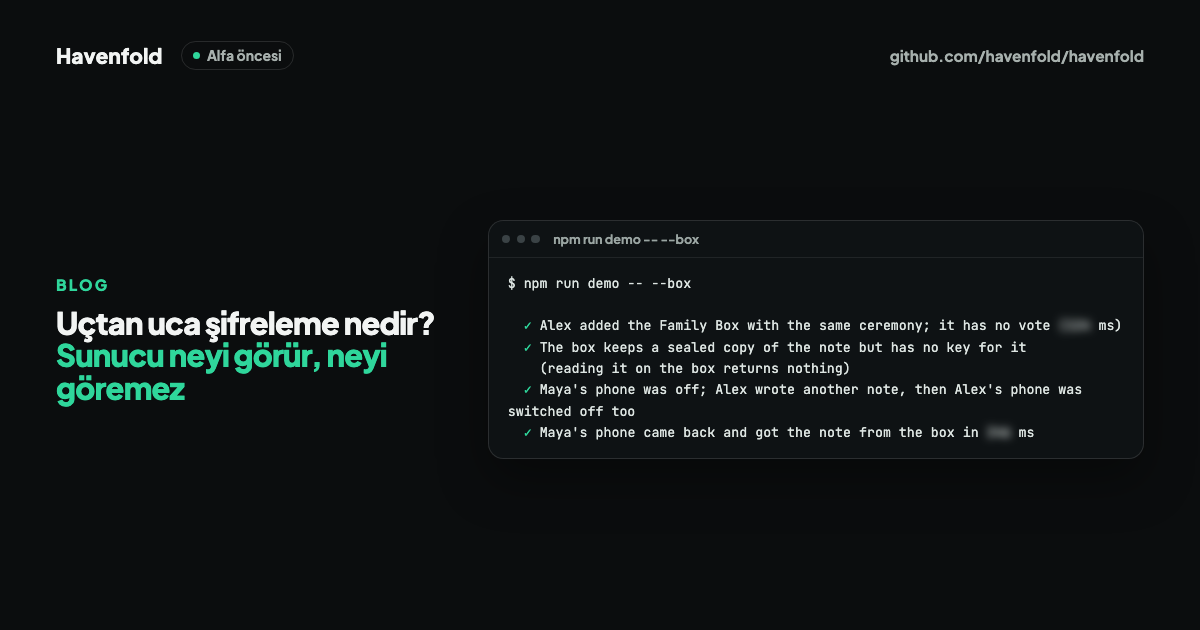
- Kutu, okuyamadığını tutar. Aile Kutusu hep açık duran yedek bir makinedir; cihazlar kapalıyken mühürlü kopyaları tutar ki öbür cihazlar sonradan alabilsin. Projenin, gerçek çekirdeği yerel bir test ağında çalıştıran tanıtımında çıktı şöyle diyor: "The box keeps a sealed copy of the note but has no key for it (reading it on the box returns nothing)". Yani kutu notun mühürlü bir kopyasını tutuyor ama onu açacak anahtarı yok. Sonraki satırda, kapalı olan bir telefon açılınca notu kutudan alıyor.
- Kutu trafiği yine de görür. Havenfold'un tasarım ilkeleri bunu açıkça yazıyor: kutu trafiğin üst verisini görür, işçi kendisine verilen işin içeriğini görür. Rolleri ayırmak bilgiyi ayırır, ama üst veriyi ortadan kaldırmaz.
- Değişiklikler imzalı. Her değişikliği onu yapan cihaz imzalar ve ailenin imzalı üyelik kaydına göre denetlenir. Aileden çıkarılan bir üye yazmaya devam edemez.
Bugün nerede duruyor: Havenfold pre-alpha aşamasında. Henüz gerçek bir evde çalışmadı ve bağımsız bir güvenlik denetiminden geçmedi; gerçek verinizle kullanmayın. Tasarım ve kod açık, yukarıdaki her iddiayı depoda kendiniz denetleyebilirsiniz.
Özet
- Uçtan uca şifreli depolama içeriği, iyi tasarımlarda dosya adlarını da sunucudan saklar.
- Üst verinin tamamını saklamaz: tasarıma göre zaman, boyut, ağ adresi, kimlik ve paylaşım bağları görünür kalabilir.
- Kötü niyetli bir sunucu, meraklı bir sunucudan daha zor bir sınavdır; anahtar koruması ve bütünlük denetimi şifrelemenin dayanıp dayanmadığını belirler.
- Anahtarın kimde olduğunu, sunucunun hâlâ neyi gördüğünü ve sunucu yalan söylerse ne olacağını sorun.
- Havenfold anahtarları cihazlarda tutar, her değişikliği imzalar ve kutusunun trafik üst verisini gördüğünü açıkça söyler. Pre-alpha aşamasında ve gerçek veri için değil.
Havenfold pre-alpha aşamasında: gerçek verilerle kullanmayın. Henüz gerçek bir evde çalışmadı ve bağımsız bir güvenlik denetiminden geçmedi.
Kaynaklar
- Havenfold BENİOKU (Türkçe)
- Havenfold README: nasıl çalışır ve tanıtım çıktısı (İngilizce)
- Havenfold genel bakış: tasarım ilkeleri ve güvenlik modeli (İngilizce)
- Havenfold tehdit modeli özeti
- Hofmann ve Truong, "End-to-End Encrypted Cloud Storage in the Wild: A Broken Ecosystem", IACR ePrint 2024/1616 (İngilizce)